


PHP-lek was al sinds 2025 bekend: 'Met AI zijn kwetsbaarheden steeds makkelijker te vinden'
Websites van de Tweede Kamer, DigiD en tal van andere organisaties gingen woensdag uit voorzorg offline door ernstige kwetsbaarheden in PHP. De zwakke plek was al langer bekend, maar bleek met behulp van kunstmatige intelligentie (AI) uiteindelijk uit te buiten. Volgens ethisch hacker Paul Pols moeten organisaties rekening houden met nieuwe aanvallen.
PHP is een programmeertaal die wordt gebruikt voor een groot deel van de websites wereldwijd. Volgens The Wall Street Journal loopt tot 70 procent van de websites risico door de ontdekte kwetsbaarheden. Naast Nederlandse overheidswebsites gingen ook sites van onder meer de Franse overheid en de Universiteit van Wenen offline.
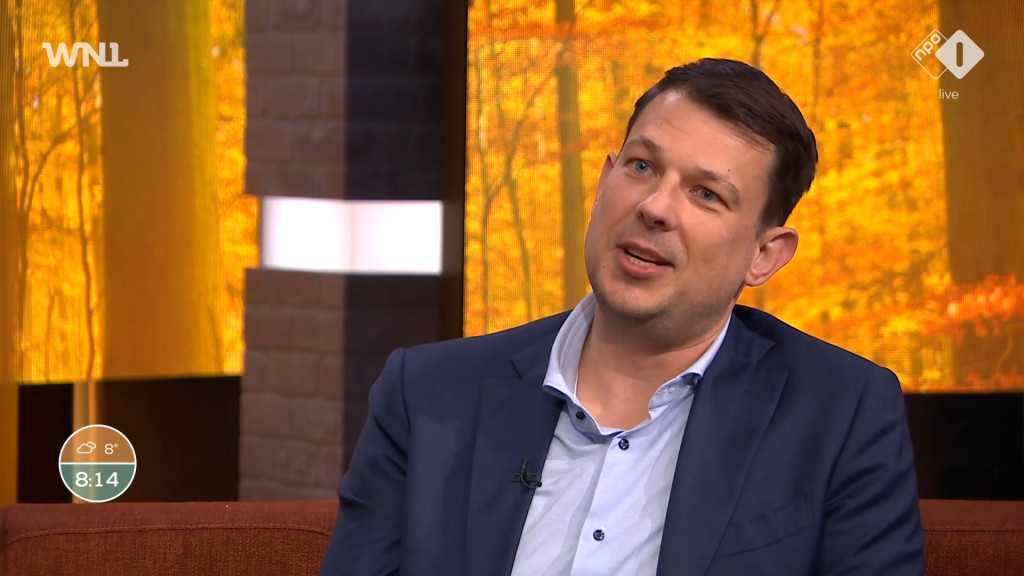
De kwetsbaarheden zijn ernstig, legt ethisch hacker Paul Pols uit. "Met dit lek kan je de computer overnemen waar de website op draait, of de server overnemen waar de website op draait", zegt Pols in Goedemorgen Nederland. Bij overheidswebsites kan dat grote gevolgen hebben. "Dan zou je bijvoorbeeld bij de persoonsgegevens kunnen van alle burgers die daar staan."
Dat PHP op grote schaal wordt gebruikt, is volgens Pols niet per definitie een probleem. Wel verandert kunstmatige intelligentie de snelheid waarmee beveiligingsproblemen worden opgespoord. "Daardoor worden we steeds beter om die kwetsbaarheden te vinden. En dat kan dan opeens zo'n ernstige kwetsbaarheid opleveren."
“Door AI worden we steeds beter om die kwetsbaarheden te vinden. En dat kan dan opeens zo'n ernstige kwetsbaarheid opleveren.”
De ontdekte fouten kwamen niet volledig uit de lucht vallen. Volgens Pols was de zwakke plek bij de makers van PHP al sinds 2025 in beeld. "Alleen dachten ze toen: dit is heel moeilijk uit te buiten en het heeft heel veel nadelen hoe ze het zouden moeten oplossen."
Inmiddels is de situatie veranderd. "Nu zie je een jaar verder met AI drie bedrijven die in één maand tegelijk een kwetsbaarheid vinden in dat aanvalsoppervlak die ze kunnen uitbuiten met deze gevolgen."
Voortijdig uitgelekt
De beveiligingsonderzoekers ontdekten de kwetsbaarheden al in augustus. Daarna werkten ze aan een oplossing en spraken ze af om de beveiligingsupdates donderdag gelijktijdig beschikbaar te stellen. Dat moest voorkomen dat aanvallers misbruik konden maken van de informatie voordat organisaties hun systemen hadden bijgewerkt.
Die planning veranderde toen informatie over de kwetsbaarheden voortijdig naar buiten kwam. Er ontstonden geruchten in hackerskringen, waarna de publicatie van de updates een dag naar voren werd gehaald. Pols merkte de onrust zelf op. "Ik zag twee dagen geleden inderdaad 's avonds geruchten ontstaan dat er ernstige kwetsbaarheden in PHP zouden worden uitgebracht." Volgens hem kan informatie over een oplossing aanvallers ook helpen om te achterhalen waar de zwakke plek precies zit.
Wie verantwoordelijk was voor het voortijdig uitlekken van de informatie, is volgens Pols niet duidelijk. Hij vermoedt dat het vooral door onhandigheid kwam, omdat er een grote groep mensen bij betrokken was.
Miljoenen pogingen tot misbruik
Ondertussen proberen aanvallers de kwetsbaarheden te misbruiken. Beveiligingsbedrijf Cloudflare zag volgens Pols al miljoenen pogingen. Voor zover hij weet zijn er nog geen gevallen bekend waarin het daadwerkelijk was gelukt om via deze kwetsbaarheid binnen te dringen.
Wel waren er al eerder pogingen waargenomen. "We zagen bijvoorbeeld bij AWS, dus Amazon, dat er sinds afgelopen zaterdag al pogingen plaatsvinden om dit uit te buiten. Dus ook tijdens dat embargo al zijn er pogingen gedaan om dit uit te buiten."
Omdat die pogingen plaatsvonden voordat de informatie openbaar werd gemaakt, vermoedt Pols dat er mogelijk andere partijen achter zaten dan de gebruikelijke cybercriminelen. "Maar bijvoorbeeld de inlichtingen- en veiligheidsdiensten die contacten hebben met die cybersecuritybedrijven die die informatie op dat moment hebben."
“Het offline gooien van een website is in die zin een ingrijpende maatregel, maar ik denk wel een goede maatregel.”
Hij verwacht dat ook cybercriminelen de komende dagen actief naar kwetsbare systemen gaan zoeken. Dat organisaties hun websites tijdelijk offline haalden, vindt hij daarom een verstandige keuze, ook als het om kleine organisaties gaat.
"Het is in die zin een ingrijpende maatregel, maar ik denk wel een goede maatregel." Aanvallers zoeken volgens hem namelijk niet alleen naar specifieke doelwitten, maar scannen het internet op systemen die kwetsbaar zijn. "Iedereen die er kwetsbaar voor is, probeer je binnen te dringen."
Update installeren is niet genoeg
Organisaties die kwetsbaar waren, moeten volgens Pols niet alleen de beveiligingsupdate installeren, maar ook nagaan of aanvallers mogelijk al toegang hebben gekregen. Een website offline halen of het lek dichten, maakt een eerdere inbraak immers niet ongedaan.
"Als je ziet dat je hier kwetsbaar voor was, dan zou ik eigenlijk aanraden om terug te kijken vanaf de 17e in ieder geval, dus afgelopen zaterdag, of er sporen zijn van misbruik hiervan", adviseert hij. Dat is volgens hem zeker voor overheidsorganisaties belangrijk.
Wat gaan we nog merken van het lek in de programmeertaal PHP, waardoor gisteren veel websites op zwart gingen? Ethisch hacker @PaulPols: "Ik denk dat we de komende dagen, weken en maanden zien dat allerlei instanties worden gehackt, omdat ze nog geen update hebben gedaan."… pic.twitter.com/k24b6ITyzD
— WNL Vandaag (@WNLVandaag) October 22, 2026
Sommige aanvallen worden mogelijk nooit bekend. Inlichtingen- en veiligheidsdiensten kunnen kwetsbaarheden bijvoorbeeld gebruiken voor spionage, zonder dat dit naar buiten komt. Daarnaast verwacht Pols dat de komende dagen, weken en mogelijk maanden nog organisaties worden getroffen die hun systemen niet op tijd hebben bijgewerkt. Voor de langere termijn heeft hij een duidelijk advies: "Ik zou goed nadenken over wat je überhaupt aan het internet koppelt."